Skip to content

ISO 27001-gecertificeerde software voor incidentmanagement in de zorg
AdobeStock_247860824

Zorgorganisaties hebben betrouwbare software nodig voor het opslaan van gevoelige informatie. Wanneer incidentmanagement betrekking heeft op gegevens van patiënten, medewerkers en de organisatie, moet informatiebeveiliging vanaf het begin onderdeel zijn van de oplossing.

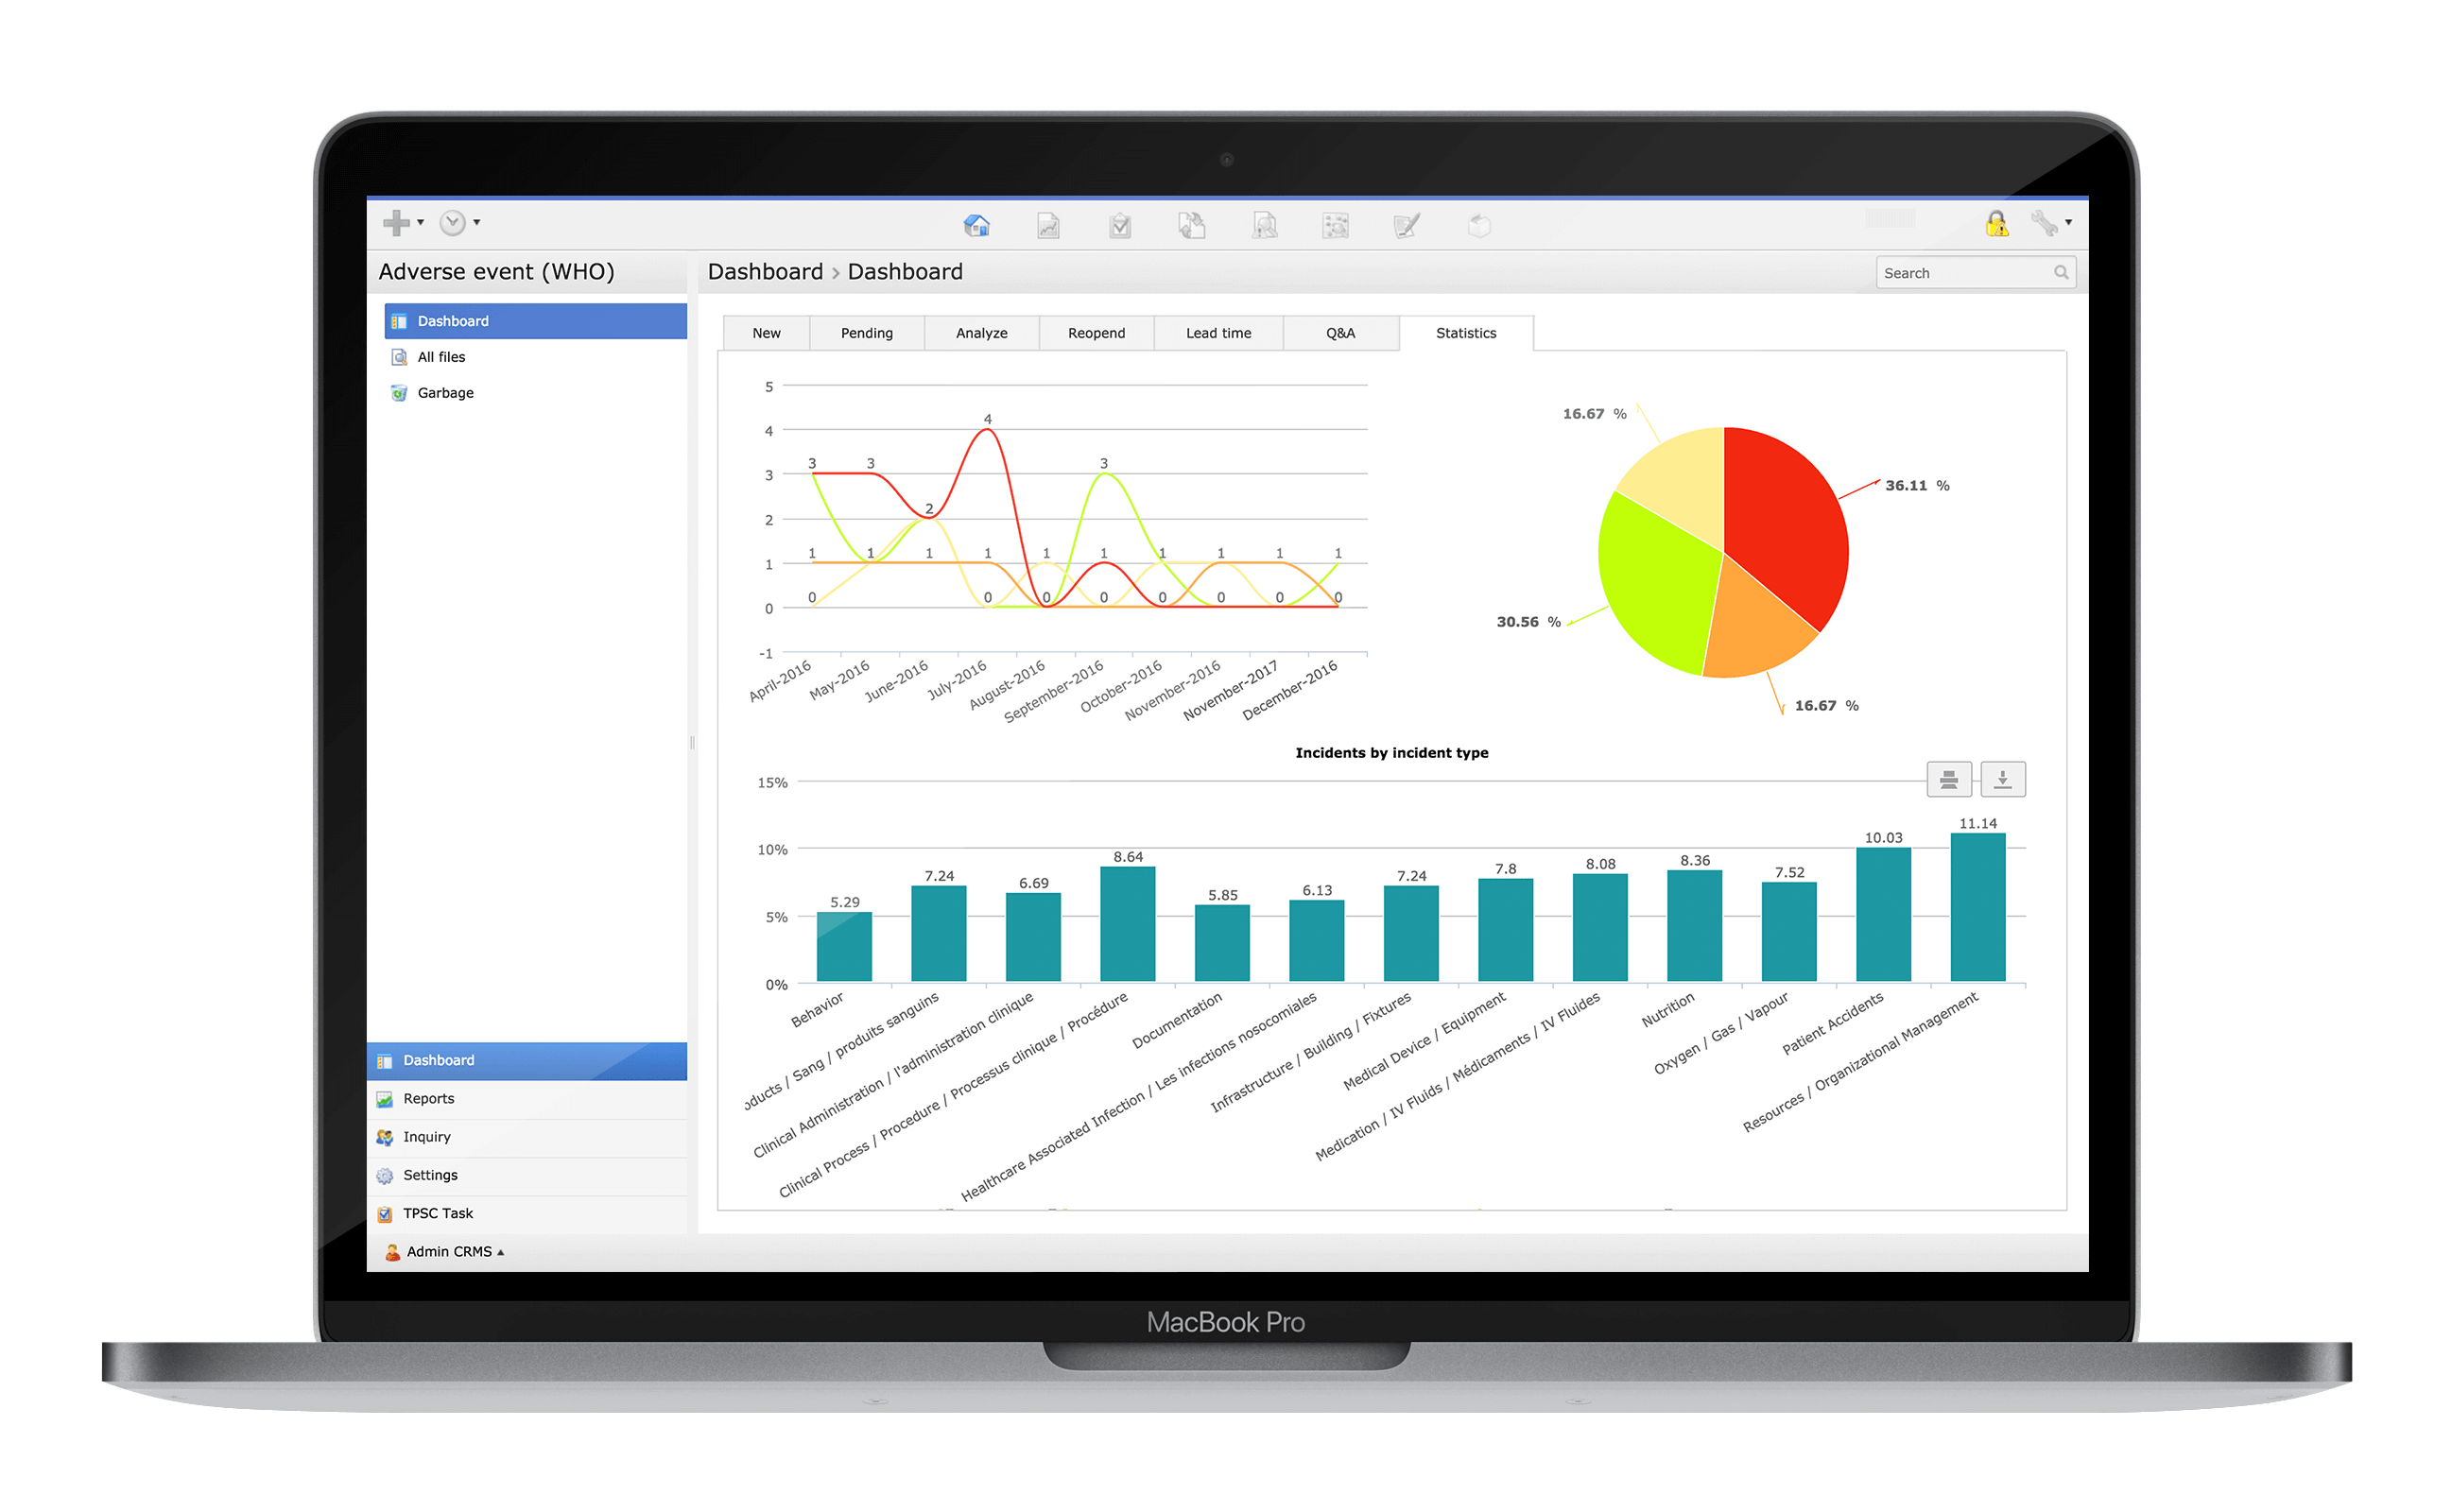
The Patient Safety Company (TPSC) is ISO/IEC 27001-gecertificeerd. Dit onderstreept onze inzet om informatiebeveiliging en risico's op een systematische manier te beheren. TPSC Cloud™ biedt voor het beheren van incidenten en patiëntveiligheidsgegevens dan ook een veilige omgeving en ondersteunt zorgorganisaties bij het leren van incidenten en het verbeteren van de zorg.
Wat is de ISO 27001-certificering?

ISO/IEC 27001 is een internationaal erkende norm voor managementsystemen voor informatiebeveiliging (ISMS). De norm biedt een kader voor het identificeren van beveiligingsrisico's, het implementeren van passende beheersmaatregelen en het continu verbeteren van de manier waarop informatie wordt beschermd. Een organisatie met een ISO 27001-certificering is onafhankelijk getoetst aan de eisen van de norm. Dit biedt de zekerheid dat informatiebeveiliging binnen de hele organisatie op een systematische manier wordt beheerd.

Vertrouwelijkheid, integriteit en beschikbaarheid

ISO 27001 richt zich op drie fundamentele aspecten van informatiebeveiliging: vertrouwelijkheid, integriteit en beschikbaarheid. Vertrouwelijkheid betekent dat informatie uitsluitend toegankelijk is voor bevoegde personen. Integriteit waarborgt dat informatie juist en volledig blijft en wordt beschermd tegen ongeoorloofde wijzigingen. Beschikbaarheid betekent dat bevoegde gebruikers toegang hebben tot informatie wanneer zij die nodig hebben.

Voor zorgorganisaties zijn deze principes bijzonder belangrijk. Software voor het beheren van incidenten en patiëntveiligheidsgegevens kan namelijk gevoelige informatie bevatten die gedurende de gehele levenscyclus moet worden beschermd.


Meer weten over de mogelijkheden met onze software?

Vraag een online demo aan of bespreek je wensen vrijblijvend met een specialist.
Teamfoto The Patient Safety Company

Wat betekent het dat TPSC ISO 27001-gecertificeerd is?

De ISO/IEC 27001-certificering betekent dat het managementsysteem voor informatiebeveiliging van The Patient Safety Company is getoetst aan de eisen van de internationale norm. Voor onze klanten biedt dit onafhankelijke zekerheid dat beveiliging is verankerd in de manier waarop wij onze organisatie, processen, systemen en beheersmaatregelen inrichten en beheren.

Onze aanpak omvat:

  • een gestructureerd beheer van informatiebeveiliging en risico's
  • duidelijk vastgelegde beleidsregels, verantwoordelijkheden en beheersmaatregelen
  • gecontroleerde toegang tot informatie en systemen
  • voortdurende beoordeling van beveiligingsrisico's
  • regelmatige evaluatie en verbetering van beveiligingsmaatregelen
  • onafhankelijke toetsing van ons managementsysteem voor informatiebeveiliging.

De ISO 27001-certificering betekent niet dat alle beveiligingsrisico's kunnen worden uitgesloten. De certificering toont aan dat risico's worden geïdentificeerd, beoordeeld en beheerd aan de hand van een consistent kader. Effectieve informatiebeveiliging vraagt om voortdurende aandacht, omdat technologieën, dreigingen en organisatorische behoeften zich blijven ontwikkelen.


Hoe behoudt TPSC de ISO 27001-certificering?

Het behalen van de ISO 27001-certificering is pas het begin. Om de certificering te behouden, moet informatiebeveiliging een actief onderdeel blijven van onze organisatie en dagelijkse werkzaamheden. Bij TPSC beoordelen we regelmatig risico's, evalueren we onze beheersmaatregelen en identificeren we mogelijkheden voor verbetering. Zo kunnen we inspelen op veranderende technologieën, nieuwe dreigingen en veranderende eisen van klanten.

Regelmatige audits en onafhankelijke beoordelingen spelen hierbij eveneens een belangrijke rol. Ze helpen te verifiëren dat ons managementsysteem voor informatiebeveiliging blijft voldoen aan de eisen van ISO/IEC 27001 en ook op de lange termijn effectief blijft.


De voordelen van de ISO 27001-certificering

Door te kiezen voor een ISO 27001-gecertificeerde softwareleverancier zoals TPSC krijgen zorgorganisaties extra zekerheid bij het beoordelen van de manier waarop met hun gegevens wordt omgegaan. Wat betekent de ISO 27001-certificering in de praktijk? Hieronder vind je vijf belangrijke voordelen voor zorgorganisaties.

1. Onafhankelijk getoetste informatiebeveiliging

De certificering biedt externe bevestiging dat het managementsysteem voor informatiebeveiliging van een organisatie voldoet aan de eisen van een internationaal erkende norm. Dit geeft zorgorganisaties extra zekerheid, naast de eigen verklaringen van een softwareleverancier over diens beveiligingsmaatregelen.

2. Een consistente aanpak van risicobeheer

Zorgorganisaties worden geconfronteerd met uiteenlopende risico's op het gebied van informatiebeveiliging. ISO 27001 biedt een kader om deze risico's aan te pakken met behulp van vastgelegde processen, verantwoordelijkheden en beheersmaatregelen voor mensen, processen en technologie.

3. Bescherming van gevoelige informatie

Bij patiëntveiligheid en incidentmanagement in de zorg kan gevoelige informatie over patiënten, medewerkers en zorgprocessen betrokken zijn. Het beschermen van de vertrouwelijkheid, integriteit en beschikbaarheid van deze informatie is daarom een essentieel aandachtspunt bij het kiezen van software.

4. Continue verbetering

Informatiebeveiliging staat nooit stil. Technologieën, dreigingen en organisatorische vereisten veranderen in de loop van de tijd. ISO 27001 ondersteunt een continu proces van het beoordelen van risico's, het evalueren van beheersmaatregelen en het verbeteren van beveiligingspraktijken.

5. Meer vertrouwen bij de keuze voor een softwareleverancier

Beveiliging is een belangrijk aandachtspunt bij het selecteren van een technologiepartner in de zorg. Samenwerken met een ISO 27001-gecertificeerde leverancier kan extra zekerheid bieden bij het beoordelen van de manier waarop een leverancier informatiebeveiliging en de bijbehorende risico's beheert.
Waarom is de ISO 27001-certificering belangrijk?

Cloudgebaseerde zorgsoftware stelt organisaties in staat om informatie efficiënt te verzamelen, beheren en analyseren. Tegelijkertijd moeten gevoelige gegevens gedurende hun gehele levenscyclus worden beschermd. Bij incidentmanagement kan het bijvoorbeeld gaan om informatie over patiënten, medewerkers, incidenten, onderzoeken en verbeteractiviteiten.

ISO 27001 biedt een erkend kader voor het beheren van informatiebeveiliging aan de hand van beleidsregels, processen, beheersmaatregelen en risicobeheer. Voor zorgorganisaties vormt dit een belangrijk referentiepunt bij het beoordelen van de manier waarop softwareleveranciers de beveiliging van hun gegevens beheren.

Bij TPSC is informatiebeveiliging een integraal onderdeel van de manier waarop we onze software en organisatie ontwikkelen en beheren. Onze ISO/IEC 27001-certificering biedt onafhankelijke bevestiging van deze aanpak. We erkennen ook dat de eisen op het gebied van informatiebeveiliging kunnen verschillen per land en zorgstelsel. Naast onze ISO/IEC 27001-certificering werken we daarom, waar van toepassing, met relevante lokale en regionale normen en certificeringen. Zo kunnen we inspelen op de specifieke eisen voor informatiebeveiliging in verschillende markten en zorgomgevingen.

Succesvol gecertificeerd volgens ISO/IEC 27001

Onze ISO/IEC 27001-certificering weerspiegelt onze inzet om informatie te beschermen en onze aanpak van informatiebeveiliging voortdurend te verbeteren. Voor zorgorganisaties betekent dit dat ze voor TPSC Cloud™ kunnen kiezen in de wetenschap dat het managementsysteem voor informatiebeveiliging achter het platform onafhankelijk is getoetst aan een internationaal erkende norm.

Bekijk ons ISO/IEC 27001-certificaat

Our valued customers include